
Afslører jeres login-side informationer, som I ikke havde tænkt over?
Mange login- og nulstil-sider svarer forskelligt, alt efter om kontoen findes. Det er hjælpsomt for brugeren — og en gratis bekræftelse for en angriber. Se det konkrete eksempel fra Microsoft og den simple løsning.
De fleste kender tricket med MobilePay: slå et telefonnummer op, og hvis der er en MobilePay-bruger bag, kan I se navnet. Praktisk, når man vil tjekke, om den man snakker med, er den de udgiver sig for at være — men også et opslagsværk, hvis man vil finde ud af, hvem der gemmer sig bag et nummer.
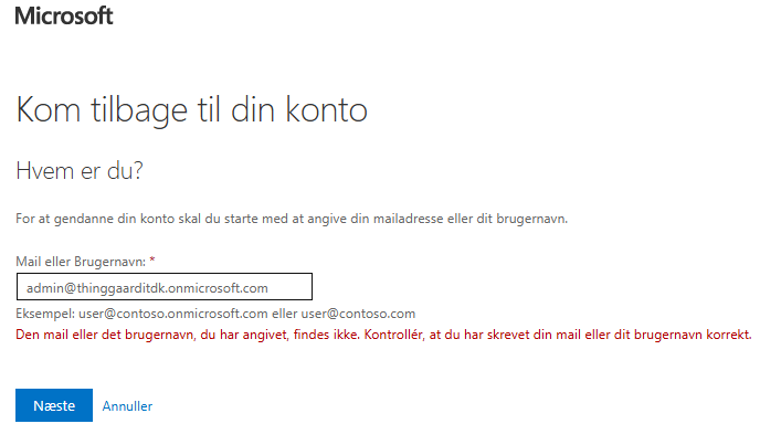
Det samme princip gælder login-systemer — og der er det knap så synligt. Prøv at gå ind på Microsofts »nulstil adgangskode«-side og skriv en mailadresse, I gætter på.
Kontoen findes ikke — og systemet siger det direkte
Hvis kontoen ikke findes, siger Microsoft det ligeud: »Den mail eller det brugernavn, du har angivet, findes ikke.«
Kontoen findes — og telefonnummeret lækker med
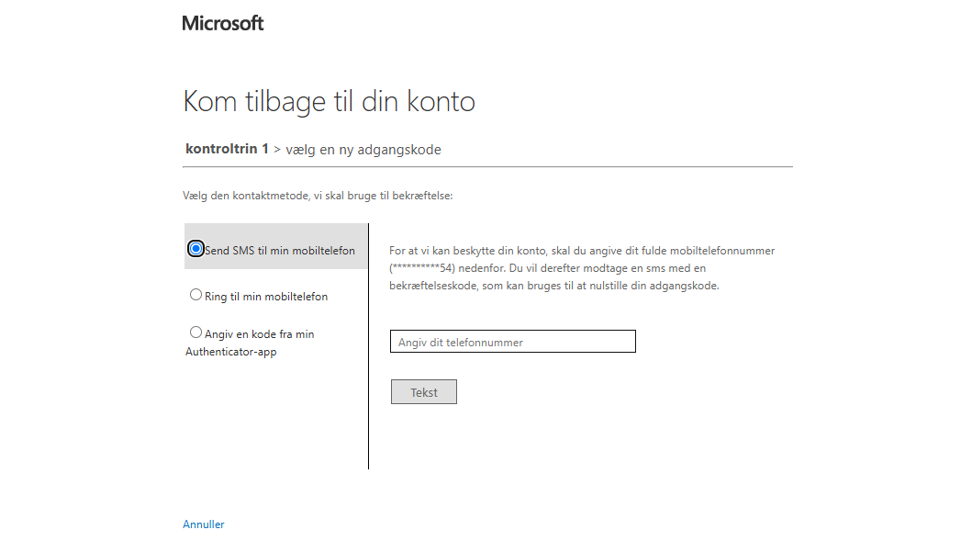
Findes kontoen derimod, bliver man sendt videre til at vælge bekræftelsesmetode — og her afslører Microsoft oven i købet de sidste to cifre af det registrerede telefonnummer.
Hjælpsomt for brugeren — en bekræftelse for angriberen
Har man en formodning om, hvilket nummer der hører til kontoen, får man den bekræftet. Og med et bekræftet nummer og navn er man et skridt tættere på et troværdigt social engineering-forsøg — en sms om »send din kode«, som ser ud til at komme fra det rigtige sted.
Det interessante er, at ingen af de her systemer er bygget for at lække information. De er bygget for at være hjælpsomme over for brugeren — men det samme svar, der er hjælpsomt for en legitim bruger, er en bekræftelse for en angriber.
Når I bygger med AI
Det er værd at have i baghovedet, når man bygger systemer med AI. AI'en tænker ikke nødvendigvis som en angriber — den løser den opgave, den får, og »fortæl brugeren, om deres mail findes« er jo i sig selv en fornuftig funktion. Den fanger ikke nødvendigvis, at svaret kan misbruges.
Så hvis man selv koder — eller vibe-coder — et system, er man nødt til bevidst at tænke sikkerhed ind i det. Og kan man ikke selv stille de spørgsmål, skal man have nogen til at hjælpe med at spørge: hvordan reagerer systemet egentlig her? Er der tænkt over det her?
Løsningen er kedelig — og det er pointen
Løsningen er ikke avanceret: svaret skal være ens, uanset om kontoen findes eller ej — for eksempel »hvis kontoen findes, sender vi et link«. Ingen bekræftelse, ingen afkræftelse, ingen delvise oplysninger undervejs. Kedeligt at implementere, men det er præcis den slags kedelige detaljer, der afgør, om et system er sikkert i praksis.
Eksemplet her er et konkret billede af, at selv de store virksomheder kan overse en detalje. Microsoft udfaser heldigvis sms-baseret tofaktor i løbet af det næste år — så kan man håbe, at nulstil-funktionen også får en tur.
Skal vi tage en uforpligtende snak?
Vi hjælper gerne med at vurdere jeres setup og lægge en plan, der giver mening.
Var denne artikel nyttig?
Klik på en stjerne for at give din bedømmelse